Ons Verhaal
We werken allebei al meer dan 25 jaar in IT. We hebben de opkomst van cloudplatformen van dichtbij meegemaakt, en vaak zelf uitgerold bij klanten. Microsoft 365, Google, Citrix, SaaS… het werkte. Efficiënt en geïntegreerd.
Maar ergens langs de weg begon ons iets op te vallen in de bedrijven die we begeleidden:
 Omgevingen die jaren meedraaiden zonder iemand die echt verantwoordelijk was voor beveiliging
- MFA die "ergens" stond ingesteld, maar niet afgedwongen
- Admin-rechten van mensen die het bedrijf al lang verlaten hadden
Niemand deed iets fout. Er was alleen niemand wiens job het was om de beveiliging te bewaken. De cloud werkte, dus keek niemand er nog naar.
En dan komt automatisch de vraag: hoe veilig zijn we eigenlijk, en wie controleert dat?
Waarom we Dunetrails gestart zijn
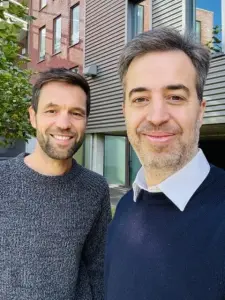
We leerden elkaar kennen als collega-consultants en werkten jarenlang zij aan zij. Eind 2025 sprongen we samen in het diepe met een eigen bedrijf, met één overtuiging: security voor KMO's is geen product dat je verkoopt, maar een discipline die je dagelijks beoefent.
KMO's hebben interne IT, of een IT-partner. Die mensen zijn goed in wat ze doen. Maar security-expertise inhuren lukt niet voor een team van tien, en een fulltime CISO willen ze niet. Precies op die gap zijn we ingesprongen:
Wie bewaakt je omgeving?
Wie bewaakt je Microsoft 365-omgeving als iedereen bezig is met de dagelijkse werking?

Wat antwoord je op bewijs?
Wat antwoord je wanneer een klant of auditor om bewijs van je beveiliging vraagt?

Hoe blijf je op peil?
Hoe blijf je op peil als de dreigingen elke maand veranderen?
Daar is Dunetrails uit ontstaan.
Wat wij anders doen
We hebben deze omgevingen jarenlang gebouwd en beheerd. We weten hoe diep Microsoft 365 in een organisatie verweven zit, en dat beveiliging geen eenmalig project is maar iets dat je bijhoudt.
Onafhankelijk
We verkopen geen licenties en geen security-tools, dus niets kleurt ons advies.
Een laag erbovenop
We vervangen je IT-partner niet. We zijn de security-laag bovenop je bestaande IT.
Meten, niet beweren
We meten in plaats van te beweren: 200+ parameters, getoetst aan CyberFundamentals.
En alles wat we opschrijven is van jou. Je beslist zelf wie de bevindingen uitvoert, en dat vinden we prima. Onafhankelijk betekent bij ons ook: geen lock-in.
Wie we zijn
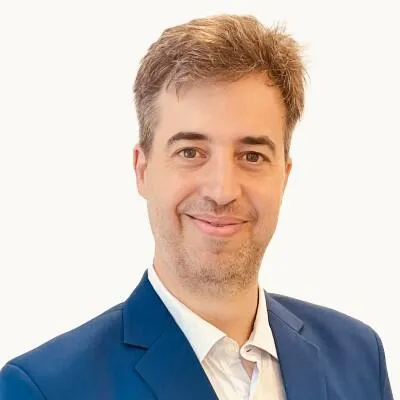
Geert De Keyser
Security architect
Geert begon zijn carrière met servers en netwerken, aan de infra-kant waar alles nog tastbaar was. Toen kwam virtualisatie, toen de cloud, en de werkplek die hij kende verschoof van een kast naar een omgeving die niemand meer kan zien of aanraken. Meer dan 25 jaar later weet hij precies hoe die omgevingen in elkaar zitten, omdat hij ze zelf heeft gebouwd, uitgerold en beheerd.
Wat hem typeert: hij kan niet naar een omgeving kijken zonder te vragen wie er eigenlijk verantwoordelijk is. Op een gegeven moment viel het hem op dat zijn mooiste projecten iets gemeen hadden, núll was de beveiliging ervan iemands echte job. Dat inzicht ligt aan de basis van Dunetrails.
Vandaag is hij de man van de audits en het security-advies. Twee dagen per week staat hij aan de andere kant van de tafel, als CISO bij een Belgische gemeente. Dat houdt zijn advies eerlijk: hij weet wat een aanbeveling kost in de praktijk.
Jan Hosselaer
Solutions architect
Jan is de bouwer van de twee. Hij begon bij netwerken en support, groeide door naar systeembeheer en vond zijn plek in de cloud, waar hij in de loop van de jaren omgevingen ontwikkelde voor organisaties van twintig gebruikers tot multinationals. Wat hem bijblijft uit die jaren: hoe groter de klant, hoe meer de veiligheid afhing van één document dat iemand ooit had geschreven en niemand meer onderhield.
Zijn overtuiging heeft hij de harde manier geleerd: beveiliging die niet geautomatiseerd en afdwingbaar is, bestaat in de praktijk niet. Een firewall-regel die iemand "even snel" uitzette, valt pas op als het te laat is. Daarom bouwt hij vandaag zó dat verbeteringen uit een audit blijven staan, ook als niemand er meer naar kijkt.
Bij Dunetrails vertaalt hij de bevindingen uit Geerts audits naar architectuur die werkt. Hij leidt teams, ontwerpt oplossingen en zorgt dat "veilig" geen papieren eigenschap is maar iets dat de omgeving elke dag opnieuw aantoont.
Samen bouwen ze een organisatie die precies het gebied dekt waar KMO's het kwetsbaarst zijn: identiteit, apparaten en Microsoft 365. Daarbovenop rekent Dunetrails op vaste specialisten en een gespecialiseerde SOC-partner voor 24/7-bewaking. Klein waar het moet, groot waar het telt.
Klaar om te weten waar je staat?
Je hoeft niets te veranderen morgen. Maar het is wel het moment om te weten waar je staat.
Waarom "Dunetrails"?
Het pad door het duin is nooit een kaarsrechte lijn. Maar wie de sporen kent, komt altijd aan. Zo werkt security ook: geen one-size-fits-all, wel een bewezen route, aangepast aan jouw terrein.